
People Playground второй раз за год подвергся атаке вредоноса через моды
Workshop отключили после обнаружения опасного мода, который может удалить личные данные и скомпрометировать аккаунты
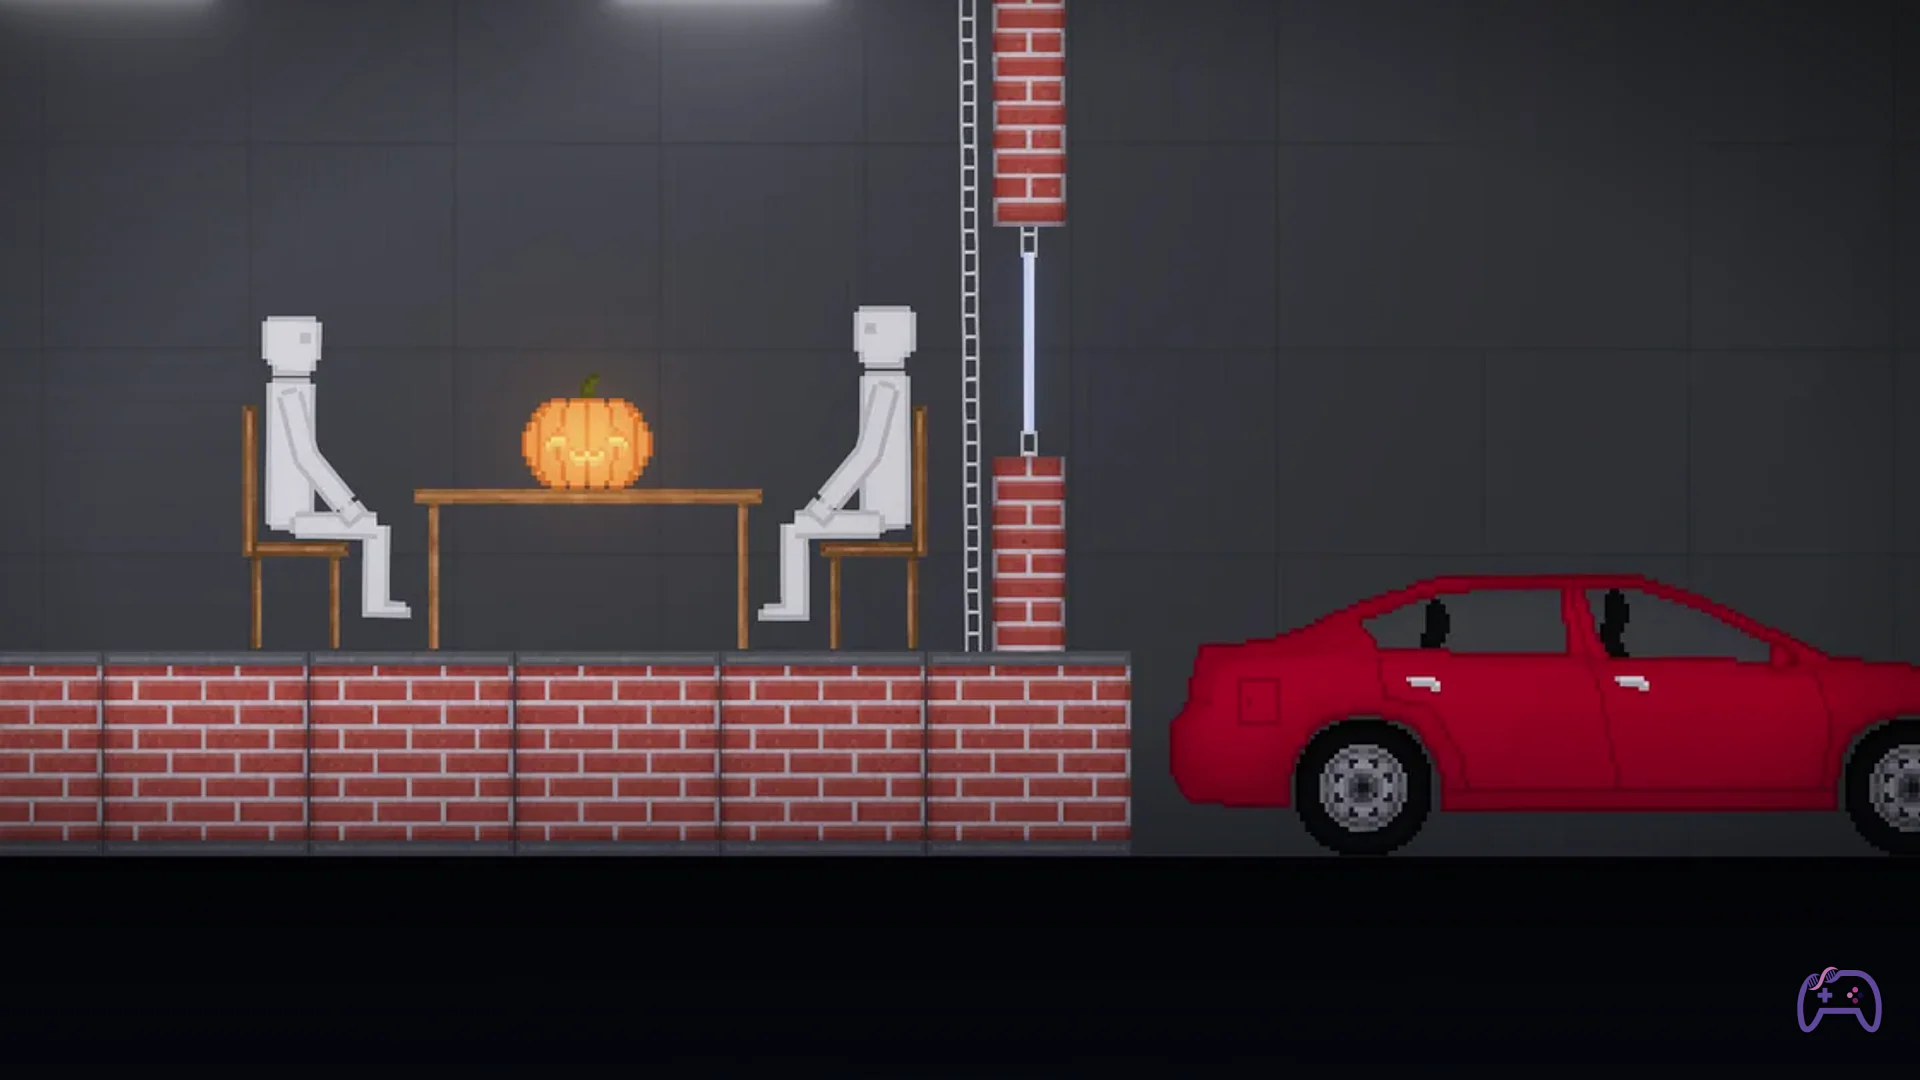
People Playground пережила вторую волну атаки вредоносного ПО за год. На этот раз через Steam Workshop вкралась особо опасная малварь, которая способна удалить значительную часть личных данных, испортить конфиги Steam и облако игрока, а также слить информацию из Discord.
Разработчик Mestiez отключил Workshop 22 сентября и выпустил экстренное предупреждение. Основной удар пришёлся на тех, кто играл в People Playground с модами между 18:00 и 20:00 CEST на 21 сентября — им срочно нужно запустить антивирус и удалить все моды из папки модов.
Что может вредонос?
По словам разработчика, малварь не крадёт пароли, токены и куки. Но Mestiez перечеркнул эту гарантию в собственном посте и рекомендует игрокам на всякий случай сменить пароли всех важных аккаунтов — чтобы обесценить любые токены сессии, которые могли быть скомпрометированы.
Помимо удаления персональных данных, вредонос может вандализировать конфиги Steam и облачные данные других игр, а также опубликовать личную информацию со связанного Discord-аккаунта прямо в Steam Workshop.
Mestiez подчеркнул, что несёт полную ответственность за произошедшее и видит мало смысла в спекуляциях о том, кто стоит за атакой. Главное сейчас — обезопасить игроков.
История повторяется
Это уже вторая серьёзная история за год. В феврале песочница подверглась похожей атаке через мод — тогда вредонос тронул файлы игроков, папки с контрапции и списки модов. Тогда Workshop тоже пришлось отключать.
Игроки, которые планировали вернуться в People Playground после исправления или продолжить экспериментировать с модами, теперь будут дважды подумают. Такие инциденты сильно подрывают доверие к экосистеме модов, даже если они крайне редки.
Обсуждение