
ФБР арестовало лидера хакеров ShinyHunters, взломавших сайт агентства
Нидерландская полиция задержала 24-летнего голландца, связанного с группировкой, которая также причастна к атаке на Rockstar Games
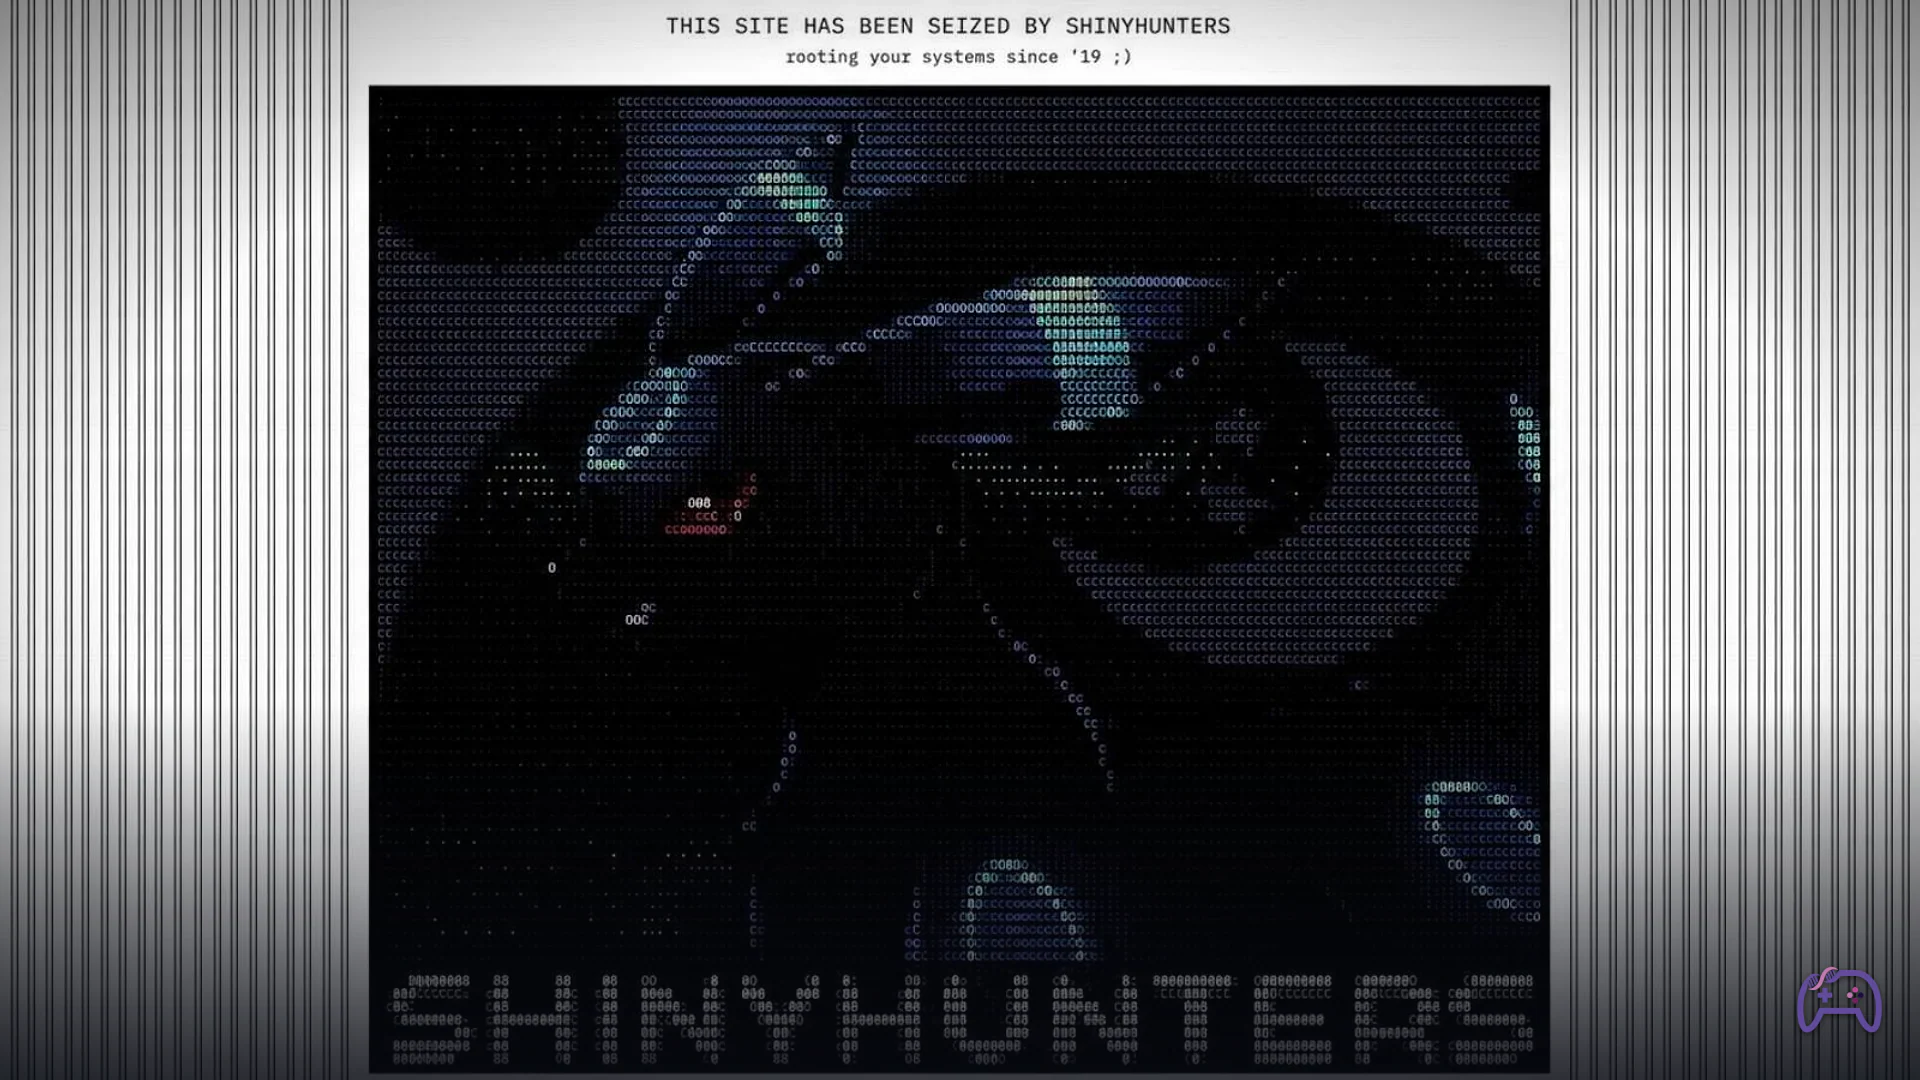
Голландская полиция арестовала 24-летнего жителя Амстердама, которого федеральное бюро расследований обвиняет в причастности к хакерской группе ShinyHunters. Она взломала сайт вакансий ФБР и украла данные сотрудников агентства.
Директор ФБР Каш Пател назвал задержанного «одним из предполагаемых лидеров» ShinyHunters. По его словам, голландское управление по расследованию высокотехнологичных преступлений работало вместе с агентами ФБР. Полиция Нидерландов также подозревает подозреваемого в попытке организации двух убийств, но это расследование не связано с делом ShinyHunters.
Суд Роттердама постановил продлить содержание под стражей ещё на 90 дней.
Кто это
Хотя официально арестованный не назван, Reuters сообщила, что это Пепейн ван дер Стап (Pepijn van der Stap) — офицер отдела наступательной безопасности амстердамской компании Neo Security. В 2023 году он был осуждён за кражу данных и вымогательство, а в декабре 2025-го освобождён из тюрьмы.
Бывшие работодатели ван дер Стапа сообщили, что следователи не нашли доказательств взлома компании или её клиентов. Сама группа ShinyHunters отрицает причастность ван дер Стапа к организации.
Интересный момент: ван дер Стап ранее использовал ник «Umbreon» (название покемона) при продаже украденных баз данных на форумах киберпреступников. И именно этот покемон — чёрный с жёлтыми кольцами — группа использовала при взломе сайта ФБР.
Взлом с покемонским оттенком
22 сентября ShinyHunters дефейсила сайт FBIJobs.gov: оставила сообщение о том, что сайт «захвачен», и заменила логотип ФБР на изображение Umbreon. Выбор покемона был неслучаен — название группы отсылает к редким сверкающим покемонам (shiny), на охоту за которыми игроки тратят часы.
Однако KrebsOnSecurity предположила, что нынешняя ShinyHunters могла использовать образ Umbreon, чтобы подставить ван дер Стапа. Это предположение пока не подтверждено независимо, что показывает — сложно определить, кто именно скрывается за названием ShinyHunters в конкретный момент.
Какие данные украли
Группировка заявила, что украла 2–3 терабайта информации, касающейся сотрудников ФБР и соискателей должностей. В образцах фигурировали имена, адреса, номера телефонов, информация о назначениях и данные семей. 404 Media проверила примерно 5 000 записей агентов — некоторые совпадали с общедоступной информацией и данными кредитных бюро.
ФБР не подтвердило полный масштаб утечки и не уточнило, началось ли вторжение внутри собственных систем или через третьего поставщика услуг.
Мотив — не деньги
ShinyHunters заявила, что атака не была финансово мотивирована. Вместо этого группировка потребовала, чтобы ФБР отозвало или удалило рекомендацию от мая, в которой ShinyHunters описывалась как киберпреступная организация, причастная к масштабным кражам данных, вымогательству, харассменту и swatting-атакам. Рекомендация остаётся в открытом доступе.
Rockstar Games в прошлом
ShinyHunters прославилась среди геймеров после атаки на Rockstar Games в апреле. Группировка получила доступ к данным компании через сервис, связанный с облачной платформой Snowflake, и угрожала опубликовать информацию, если требования не будут выполнены.
Rockstar признала, что был украден ограниченный объём некритичной информации компании, но подчеркнула, что инцидент не повлиял на игроков. По доступной информации, исходный код GTA 6 и плейтестовые версии игры украдены не были.
Прямое предупреждение
После арестов помощник директора отдела кибербезопасности ФБР Бретт Лезерман выступил с необычно прямым предупреждением для оставшихся членов ShinyHunters:
«Вы знаете, как найти нас, и мы знаем, как найти вас. Рекомендую связаться первыми, пока у вас всё ещё есть выбор».
Арест был объявлен через несколько дней после взлома FBIJobs.gov, но голландские власти уточнили, что подозреваемый был задержан 15 сентября — за неделю до того, как ShinyHunters публично заявила о взломе.

Обсуждение